
 Nöbetçi Eczaneler
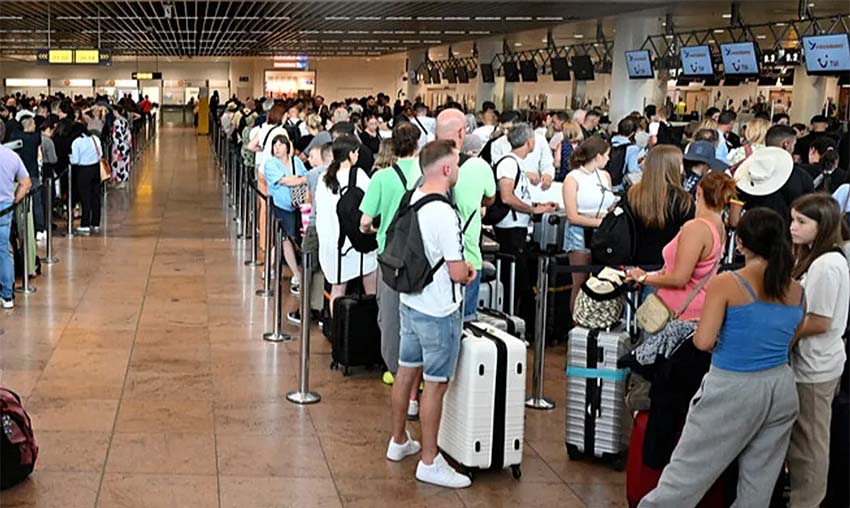
AVRUPA’DA UÇUŞ İPTALLERİ
Avrupa genelinde havayolu firmalarının check-in sistemlerini hedef alan saldırılar nedeniyle uçuşlarda ciddi aksamalar yaşandı. Yalnızca 22 Eylül Pazartesi günü için planlanan 276 uçuşun yaklaşık 140’ı iptal edildi.
LONDRA HEATHROW’DA EN AĞIR ETKİ
En büyük aksaklıklar Londra Heathrow Havalimanı’nın Terminal 4’ünde yaşandı. Pazar gecesi uçuşlarda iki saate varan gecikmeler görülürken, check-in işlemleri hâlâ manuel yapılıyor. Havalimanı yönetimi yolculara ek personel desteği sağlansa da uzun kuyrukların devam ettiği bildirildi.
BRÜKSEL’DE 50’DEN FAZLA SEFER İPTAL
NTV’nin haberine göre, Brüksel Havalimanı’nda da tablo farklı değil. 50’den fazla uçuş iptal edilirken, Brussels Airlines, easyJet ve Vueling en çok etkilenen şirketler oldu. Yolcular yalnızca manuel check-in üzerinden işlem yapabiliyor.
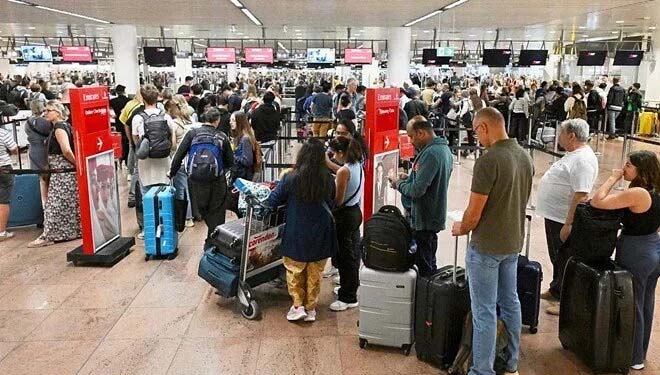
BERLİN VE DUBLİN’DE KUYRUKLAR
Berlin’de uzun kuyruklar oluştu, Dublin Havalimanı ise Terminal 2’de sorunların sürdüğünü açıkladı. Ryanair’in kullandığı Terminal 1’de ise operasyonların normal devam ettiği duyuruldu.
SALDIRININ KAYNAĞI: MUSE YAZILIMI
Sorunun, Collins Aerospace firmasına ait Muse adlı yazılımda başladığı belirlendi. Muse, check-in kontuarları, biniş kapıları ve altyapı sistemlerinde yaygın olarak kullanılıyor. Collins Aerospace, gerekli güncellemelerin yapılmak üzere olduğunu ve operasyonların kısa sürede normale dönmesini beklediklerini açıkladı.
DAHA BÜYÜK BİR SALDIRININ PROVASI MI?
Siber güvenlik uzmanları, Muse’un yaklaşık 150 havalimanında kullanılan bir “endüstri standardı” olduğuna dikkat çekiyor. Bu nedenle saldırının, daha büyük ölçekli bir küresel siber felaketin provası olabileceği değerlendiriliyor. Sussex Üniversitesi’nden bilişim uzmanı Alan Woodward, saldırının şeffaf biçimde açıklanmamasının, arkasında organize suç çeteleri veya devlet destekli aktörlerin olabileceği ihtimalini güçlendirdiğini söyledi.
FİDYE YAZILIMI TEHDİDİ
ENISA, saldırılarda kullanılan yazılımın türünün tespit edildiğini ve kolluk kuvvetlerinin inceleme başlattığını duyurdu. Fidye yazılımlarının genellikle sistemleri kilitleyip Bitcoin ile ödeme talep ederek devre dışı bıraktığı biliniyor.
FİDYE YAZILIMI NEDİR?
Fidye yazılımı, bilgisayara veya ağa bulaştığında dosyaları şifreleyerek erişimi engelleyen kötü amaçlı bir yazılım türü. Saldırganlar, dosyaları geri açmak için fidye talep ediyor ancak ödeme yapılması bile şifrelerin çözüleceğini garanti etmiyor.
Geçmişte dünya çapında ses getiren saldırılar arasında 2017’deki WannaCry ve NotPetya vakaları öne çıkmıştı. Günümüzde LockBit gibi organize gruplar, kurumsal hedeflere yönelik sofistike saldırılarla dikkat çekiyor.
KORUNMA YOLLARI
Uzmanlara göre fidye yazılımlarına karşı en etkili yöntemler şunlar:
-Sistem ve yazılımları düzenli güncellemek
-Güçlü parolalar ve çok faktörlü kimlik doğrulama kullanmak
-Kritik verilerin çevrimdışı veya güvenli bulutta yedeklenmesi
-Şüpheli e-postalardaki ek ve bağlantılardan kaçınmak
-Ağ segmentasyonu ve uç nokta güvenliği çözümlerini devreye almak.
Saldırının arkasındaki kişi ya da gruplar henüz tespit edilmedi. Yetkililer, dünya genelinde hava trafiğini felce uğratan bu siber krizin tam boyutunu netleştirmeye çalışıyor.